「アップデートの通知がよく出るけれど、後回しにしている…」
「セキュリティパッチを適用するように言われているけれど、そもそも何のために必要なの?」
社内のIT管理や情報システム業務を担当することになったものの、用語の意味や運用の必要性がよく分からないとお悩みの方も多いのではないでしょうか。
セキュリティパッチの適用は、企業をサイバー攻撃から守るための「最も基本的で重要な対策」です。これを怠ると、たった1台のPCから社内全体にウイルスが広がり、重大な被害に発展する恐れがあります。
この記事では、初心者の担当者様向けに、セキュリティパッチの基礎知識から放置するリスク、業務に支障を出さずに効率よく管理・運用する方法までを分かりやすく解説します。
Contents
セキュリティパッチとは?基本の意味と役割
まずは、セキュリティパッチの基本的な概念や、よく似た用語との違いについて整理していきましょう。
セキュリティパッチとは「ソフトウェアの穴埋めプログラム」
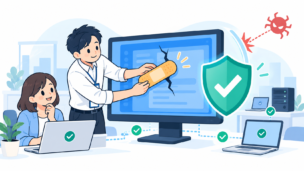
セキュリティパッチとは、OS(WindowsやMacなど)やソフトウェア(ブラウザやアプリケーション)に見つかった安全上の欠陥(脆弱性/セキュリティホール)をふさぐために配布される修正プログラムのことです。
英語の「Patch(パッチ)」には「継ぎはぎ」「絆創膏」といった意味があります。ソフトウェアに「穴(脆弱性)」が開いた際に、上からパッチ(絆創膏)を貼って安全な状態に補修することから、このように呼ばれています。
「アップデート」や「バージョンアップ」との違い
日常の業務でよく耳にする「アップデート」や「バージョンアップ」とは、以下のような違いがあります。
| 用語 | 主な目的 | 変更の規模 |
| セキュリティパッチ | 安全上の欠陥(脆弱性)の修正 | 小(セキュリティ強化に特化) |
| アップデート | 不具合(バグ)の修正や軽微な機能追加 | 小〜中 |
| バージョンアップ | 大幅な機能追加や画面デザインの刷新 | 大 |
セキュリティパッチは「新機能を追加する」というよりも、「今ある危険な穴を急いでふさぐ」という緊急性の高い目的でリリースされる点が大きな特徴です。
なぜ絶対に必要なの?セキュリティパッチを放置する3つのリスク
「今困っていないから」「作業に時間がかかるから」とセキュリティパッチを放置してしまうと、企業にとって非常に大きなリスクにつながります。
1. ランサムウェアなどのマルウェアに感染する
サイバー攻撃者は、ソフトウェアの脆弱性を日々探しています。セキュリティパッチが未適用のPCやサーバーは、攻撃者にとって「鍵がかかっていない家」と同じ状態です。
放置された脆弱性を狙って侵入されると、データを暗号化して身代金を要求する「ランサムウェア」や、PCを遠隔操作する「マルウェア」などに感染する危険性が飛躍的に高まります。
2. 機密情報の漏洩や不正アクセスを許してしまう
社内ネットワークに接続されているPCのうち、たった1台でもセキュリティパッチの適用が漏れていると、そこが抜け道(侵入経路)となります。
結果として、顧客情報や社外秘の取引データが盗み出されたり、社内システムに不正アクセスされたりして、企業の重要資産が流出する恐れがあります。
3. システム障害や業務停止(社会的信用の失墜)
サイバー攻撃を受けると、ウイルス感染した端末の隔離や調査のため、業務システムを停止せざるを得なくなります。
業務がストップすることによる直接的な金銭的被害はもちろんですが、「セキュリティ管理を怠っていた会社」としてニュースや報告書で公表されれば、顧客や取引先からの社会的信用を一気に失うことになります。場合によっては損害賠償問題に発展することもあります。
低コストで訓練を実施し、社員の行動を数値で確認できます。標的型攻撃メール訓練で、情報漏えいリスクに備えましょう。
⇒ 攻撃メールくんの詳細はこちら中小企業の現場で「セキュリティパッチ管理」がうまくいかない理由
セキュリティパッチの重要性は理解していても、中小企業の現場ではなかなか適切に運用できないケースが多く見られます。それには、現場ならではの「リアルな悩み」が存在します。
- 管理すべき機器やソフトが多すぎる
WindowsやMacなどのOSだけでなく、Google Chromeなどのブラウザ、Adobe AcrobatなどのPDF閲覧ソフト、ZIP解凍ソフトなど、1台のPCに入っているすべてのソフトを追跡・管理する必要があります。 - 兼任担当者が忙しく、手が回らない
総務や人事、通常業務と「兼任」で情シス業務を行っている場合、毎月・毎週のように公開されるパッチ情報をチェックし、全社に適用指示を出す余裕がありません。 - 従業員(ユーザー)の自主性に頼ってしまう
「各社員で更新画面が出たらクリックしてください」とアナウンスするだけでは、「面倒だから後回しにする」「更新のポップアップを消してしまう」社員が必ず発生し、適用漏れが生まれてしまいます。
効率よく安全に!企業のセキュリティパッチを管理・運用する方法
それでは、社内のセキュリティパッチを効率よく、確実に管理するにはどうすればよいのでしょうか。基本的なステップと運用のコツをご紹介します。
1. 自動更新機能の活用と事前の動作確認(テスト)
個人PCのように「自動更新」を有効にしておくことが最も基本ですが、企業の場合は注意が必要です。セキュリティパッチを適用したことで、「自社で使っている業務システムや社内アプリが動かなくなる」という不具合が発生することもあります。
そのため、まずは検証用のPCでパッチを適用して動作テストを行い、問題がないことを確認してから全社へ展開する、というプロセスが理想的です。
2. IT資産管理ツール・エンドポイント管理ツールの導入
社内に何台のPCがあり、それぞれにどのOSやソフトウェアが入っていて、最新のパッチが適用されているか否かを「一元管理(可視化)」できるツールを導入するのも有効な手法です。
管理者側から強制的にパッチを配信・適用できるようになるため、未適用の端末をなくすことができます。
3. リソース不足なら「アウトソーシング」という選択肢も
「ツールの選定や運用をする余裕もない」「テスト環境を作って検証する時間がない」という場合、自社だけで対応しようとすると限界がきます。
そのような場合におすすめなのが、情シス業務のアウトソーシング(外注)サービスを活用することです。
専門のITエンジニアにパッチ管理の仕組み構築や日々の適用確認、万が一の不具合対応などを丸ごと任せることで、担当者様は本来のコア業務に集中できるようになります。
まとめ:セキュリティパッチの適切な管理で企業の安全を守ろう
セキュリティパッチとは、ソフトウェアの脆弱性(穴)をふさぎ、サイバー攻撃から自社の情報やシステムを守るための必須の修正プログラムです。
1台でも適用漏れがあると、そこから企業全体へ被害が拡大してしまうため、「すべての端末で、タイムリーに最新状態を維持すること」が何より大切になります。
「自社でのパッチ管理に限界を感じている」「兼任で情シス業務を担当していて手が回らない」とお悩みの企業様は、ぜひ情シスのアウトソーシングサービス「ITボランチ」にご相談ください。
ITボランチでは、PCの資産管理からセキュリティパッチの適用運用、日常のITトラブル対応まで、企業のIT環境をトータルでサポートします。まずはお気軽にお問い合わせください。